Tahu lebih awal
HebeGuard memberi peringatan saat email dan kredensial karyawan atau pelanggan muncul di data breach, log infostealer atau situs paste.
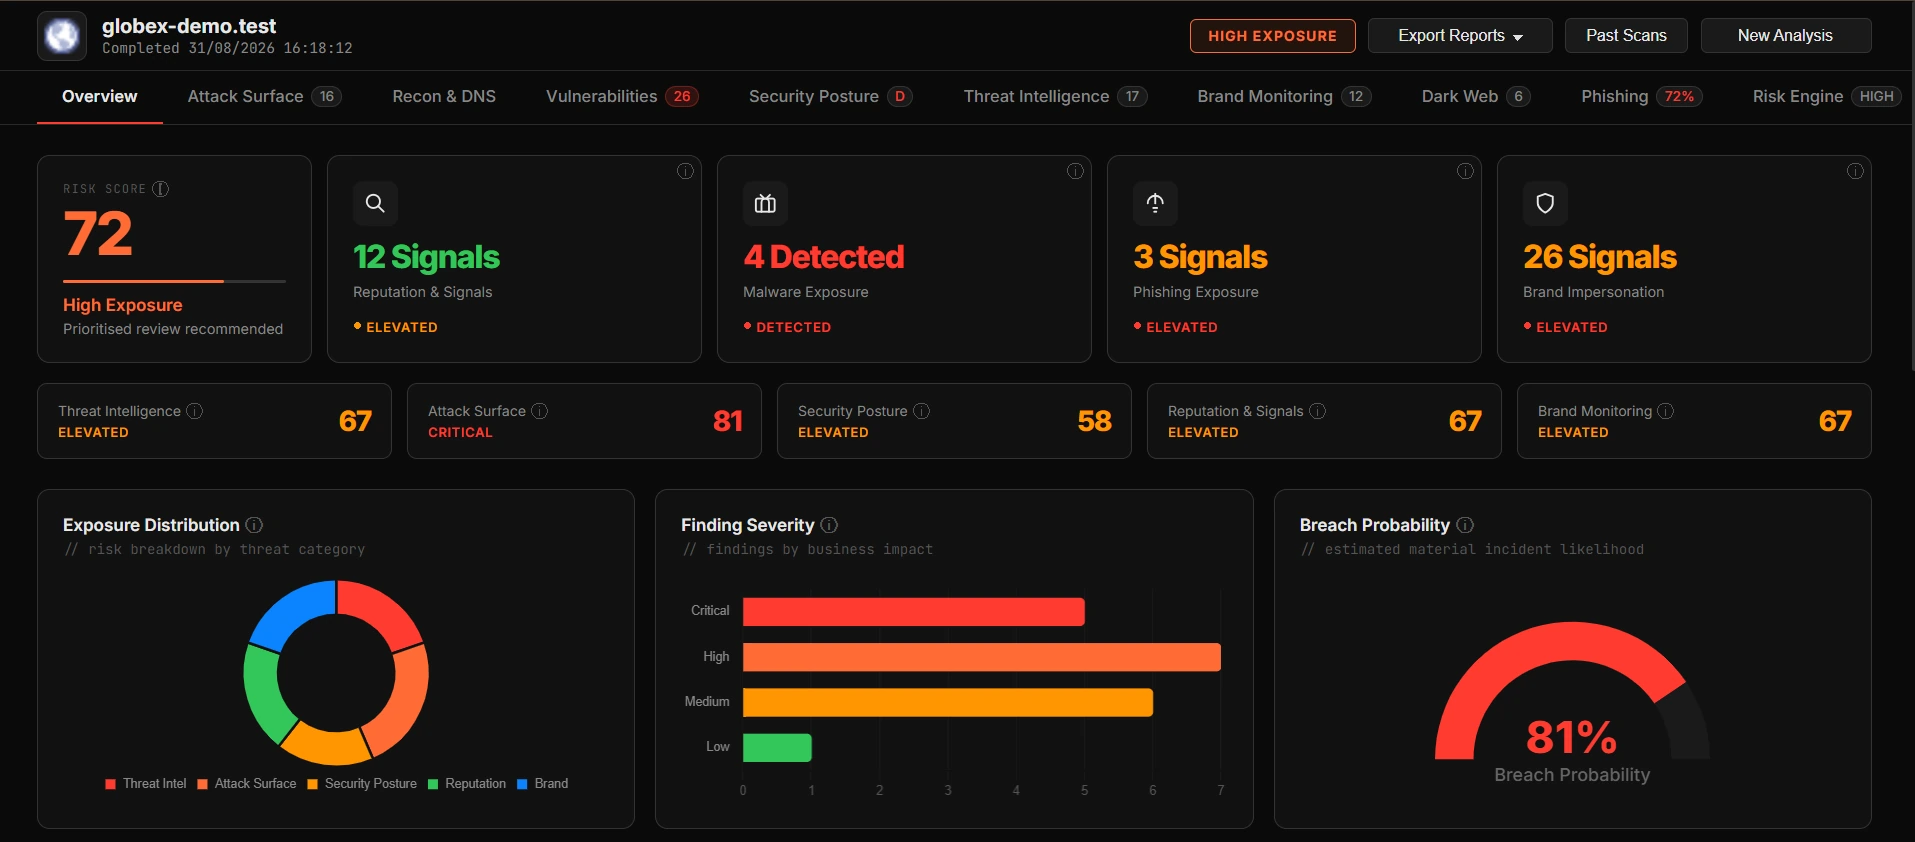
HebeGuard memetakan domain, layanan cloud dan shadow IT yang terekspos ke internet, lalu menandai layanan yang terbuka, kredensial yang bocor dan situs phishing sesuai urutan yang perlu Anda perbaiki lebih dulu.
Fitur
Pemantauan attack surface berkelanjutan, skor risiko dan pemantauan dark web, semuanya bekerja dari inventaris aset yang sama.
Domain, subdomain, IP, aset cloud dan layanan, termasuk shadow IT yang tidak pernah didaftarkan ke tim IT, dalam satu inventaris yang selalu diperbarui.
Kerentanan diprioritaskan berdasarkan tingkat keparahan dan kemungkinan dieksploitasi, lalu dirangkum dalam satu skor eksposur 0–100.
Kredensial yang bocor, akun karyawan yang diretas, IOC dan infrastruktur phishing yang terkait dengan domain Anda.
Aset baru, perubahan konfigurasi, sertifikat SSL yang akan kedaluwarsa dan domain tiruan ditandai pada hari kemunculannya.
Pemantauan Dark Web
HebeGuard mengumpulkan dump data breach, log infostealer, paste dan sebutan di situs onion, menyaring catatan yang menyebut domain atau karyawan Anda, memastikan keasliannya, lalu menautkan setiap temuan ke aset yang terekspos.
Dump data breach baru, log infostealer, paste dan sebutan di situs onion ditarik terus-menerus dari sumber dark web, situs paste, repositori kode dan data breach.
Semua data itu disaring hingga tersisa catatan yang menyebut domain, mailbox perusahaan atau merek Anda.
domain · email · merekDuplikat dihapus, setiap catatan dipastikan asli dan masih berlaku, lalu diberi tingkat HIGH / MEDIUM / LOW.
tingkat keyakinanSetiap kebocoran ditautkan ke host, akun karyawan atau API key yang terekspos, beserta jalur serangan yang terbuka.
dipetakan ke asetHasilnya muncul di tab Dark Web Monitoring pada hari yang sama, lengkap dengan bukti dan langkah perbaikan: rotasi, reset atau takedown.
hari yang sama · dengan remediasiUU PDP
Undang-Undang No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mewajibkan pengendali data memberi tahu subjek data dan lembaga secara tertulis paling lambat 3 x 24 jam jika terjadi kegagalan pelindungan data pribadi. Kewajiban itu lebih mudah dipenuhi jika Anda tahu lebih awal.
HebeGuard memberi peringatan saat email dan kredensial karyawan atau pelanggan muncul di data breach, log infostealer atau situs paste.
Setiap temuan menunjukkan akun, host atau dataset yang terekspos, sehingga tim Anda bisa menilai dampaknya dengan cepat.
Laporan Breached Data & Exposure (PDF dan XLS) mencantumkan sumber setiap temuan, sebagai bahan untuk tim legal dan kepatuhan Anda.
HebeGuard membantu Anda mendeteksi kebocoran lebih awal, tetapi bukan pengganti nasihat hukum tentang apa yang wajib dilaporkan.
Modul
Semua modul membaca inventaris aset yang sama, sehingga password yang bocor, port yang terbuka dan domain tiruan muncul pada host yang sama.
Inventaris langsung semua aset, subdomain dan layanan yang bisa dijangkau dari internet.
Temuan Critical/High/Medium/Low dengan CVSS, penanda kerentanan yang sedang dieksploitasi dan exploit yang tersedia.
Kredensial yang bocor, sebutan merek dan peringatan akun karyawan yang diretas.
Infrastruktur berbahaya dan domain tiruan yang menargetkan merek Anda.
Satu skor eksposur 0–100, dipetakan ke ISO 27001 / PCI-DSS.
Tampilan per klien dengan tugas perbaikan yang terlacak dan peringatan SLA.
Cara kerja
Tiga langkah dari nama domain hingga gambaran risiko yang terprioritas dan siap dilaporkan.
Masukkan domain. Tanpa agen, tanpa instalasi, tanpa perubahan firewall.
no agent · no install · no firewall change
Penemuan otomatis memetakan aset dan layanan Anda, lalu threat intelligence memperkaya setiap hasil.
Perbaikan yang diprioritaskan, peringatan dan laporan yang siap dibagikan ke klien.
Export client-ready report ▸
Untuk siapa
Untuk tim keamanan internal, serta MSSP dan vCISO yang mengelola risiko eksternal banyak klien.
Jalankan program pengelolaan eksposur untuk banyak klien dengan satu platform, laporan per klien dan portal klien bermerek.
Pantau jejak eksternal setiap anak perusahaan dan merek, dengan satu skor risiko dan pemantauan berkelanjutan.
Temuan dipetakan ke kontrol ISO 27001 dan PCI-DSS, dalam laporan yang bisa langsung diserahkan ke auditor.
Subdomain dan layanan cloud baru terdeteksi saat Anda merilisnya, begitu juga domain tiruan dan kredensial yang bocor.
FAQ
External attack surface management (EASM), sering disebut ASM, adalah proses berkelanjutan untuk menemukan semua yang diekspos organisasi Anda ke internet (domain, subdomain, alamat IP, layanan cloud, port terbuka dan kredensial yang bocor), lalu memperbaiki yang paling berisiko lebih dulu. HebeGuard mengotomatiskan penemuan dan pemeringkatan itu, dan mengulanginya setiap hari.
Cukup dengan domain perusahaan Anda. HebeGuard memeriksa database kebocoran data, log infostealer, situs paste, repositori kode dan sumber dark web untuk mencari email dan kredensial yang memakai domain tersebut. Setiap temuan menyebut akun yang terekspos, sumbernya dan langkah perbaikannya, misalnya reset password.
Pentest dan VAPT memeriksa target yang Anda berikan, biasanya setahun sekali atau per kuartal. HebeGuard mulai dari nama domain, menemukan aset yang mungkin tidak Anda ketahui, dan memeriksanya setiap hari. Banyak tim memakai keduanya: HebeGuard di antara jadwal pentest, dan pentest untuk pengujian yang lebih dalam.
UU PDP (UU No. 27 Tahun 2022) mewajibkan pemberitahuan tertulis paling lambat 3 x 24 jam jika terjadi kegagalan pelindungan data pribadi. HebeGuard membantu Anda mengetahuinya lebih awal, dengan peringatan saat kredensial karyawan atau pelanggan muncul di data breach, log infostealer atau situs paste, lengkap dengan akun atau sistem yang terekspos. HebeGuard bukan pengganti nasihat hukum tentang apa yang wajib dilaporkan.
HebeGuard membuat variasi domain yang mirip dengan domain Anda, termasuk salah ketik dan varian homograf (Unicode), lalu memeriksa DNS untuk melihat mana yang sudah terdaftar dan aktif. Domain yang aktif dibandingkan dengan logo dan favicon Anda, dan feed intelijen phishing menandai halaman yang sudah dipakai untuk phishing. HebeGuard juga memantau log certificate transparency, media sosial dan app store untuk akun yang meniru merek Anda.
Tidak. HebeGuard bekerja sepenuhnya dari luar jaringan Anda. Anda cukup memberikan domain, lalu penemuan aset dimulai. Tidak ada yang dipasang dan tidak ada aturan firewall yang diubah.
Setiap temuan diberi bobot berdasarkan tingkat keparahan, kemungkinan dieksploitasi (skor CVSS, eksploitasi aktif yang sudah diketahui dan ketersediaan exploit publik) dan seberapa terekspos aset yang terdampak. Bobot itu dirangkum menjadi satu skor yang dipantau dari waktu ke waktu dan dipetakan ke kelompok kontrol ISO 27001 dan PCI-DSS.
Bisa. Portal Klien bersifat multi-tenant. Setiap klien adalah tenant terpisah dengan data, pengguna dan laporan bermereknya sendiri, dan semuanya dikelola dari satu konsol.
Setiap tenant terisolasi secara logis, sehingga satu klien tidak bisa melihat aset, temuan atau laporan klien lain. Anda bisa menjalankan HebeGuard di server sendiri atau memakai layanan hosted kami.
Bisa. Pemindaian berjalan dari internet terhadap aset publik Anda, sehingga HebeGuard bekerja sama baiknya untuk perusahaan di Jakarta, Surabaya, Bandung atau Medan. HebeSec Technologies adalah perusahaan keamanan siber dengan kantor di Karaikudi, Tamil Nadu, India (+91 95660 22629) dan Rawang, Selangor, Malaysia (+60 12-675 7536). Konsol dan laporan HebeGuard saat ini berbahasa Inggris.
Penemuan awal dan skor eksposur pertama biasanya tersedia setelah siklus pemindaian pertama. Setelah itu pemantauan berjalan terus dan eksposur baru ditandai setiap hari.
Kirimkan domain utama Anda. Kami akan memetakan attack surface eksternal Anda dan menjelaskan temuannya kepada tim Anda.